Sahte iPhone Duo ön sipariş dolandırıcılığı: DarkSword tehlikesi
Siber güvenlik şirketi Malwarebytes, sahte iPhone Duo ön sipariş sayfaları üzerinden yayılmaya başlayan DarkSword saldırı zincirini tespit etti. Kullanıcıların formu doldurmasına bile gerek kalmadan verilerini tehlikeye atan bu tehdide dair detaylar haberimizde.
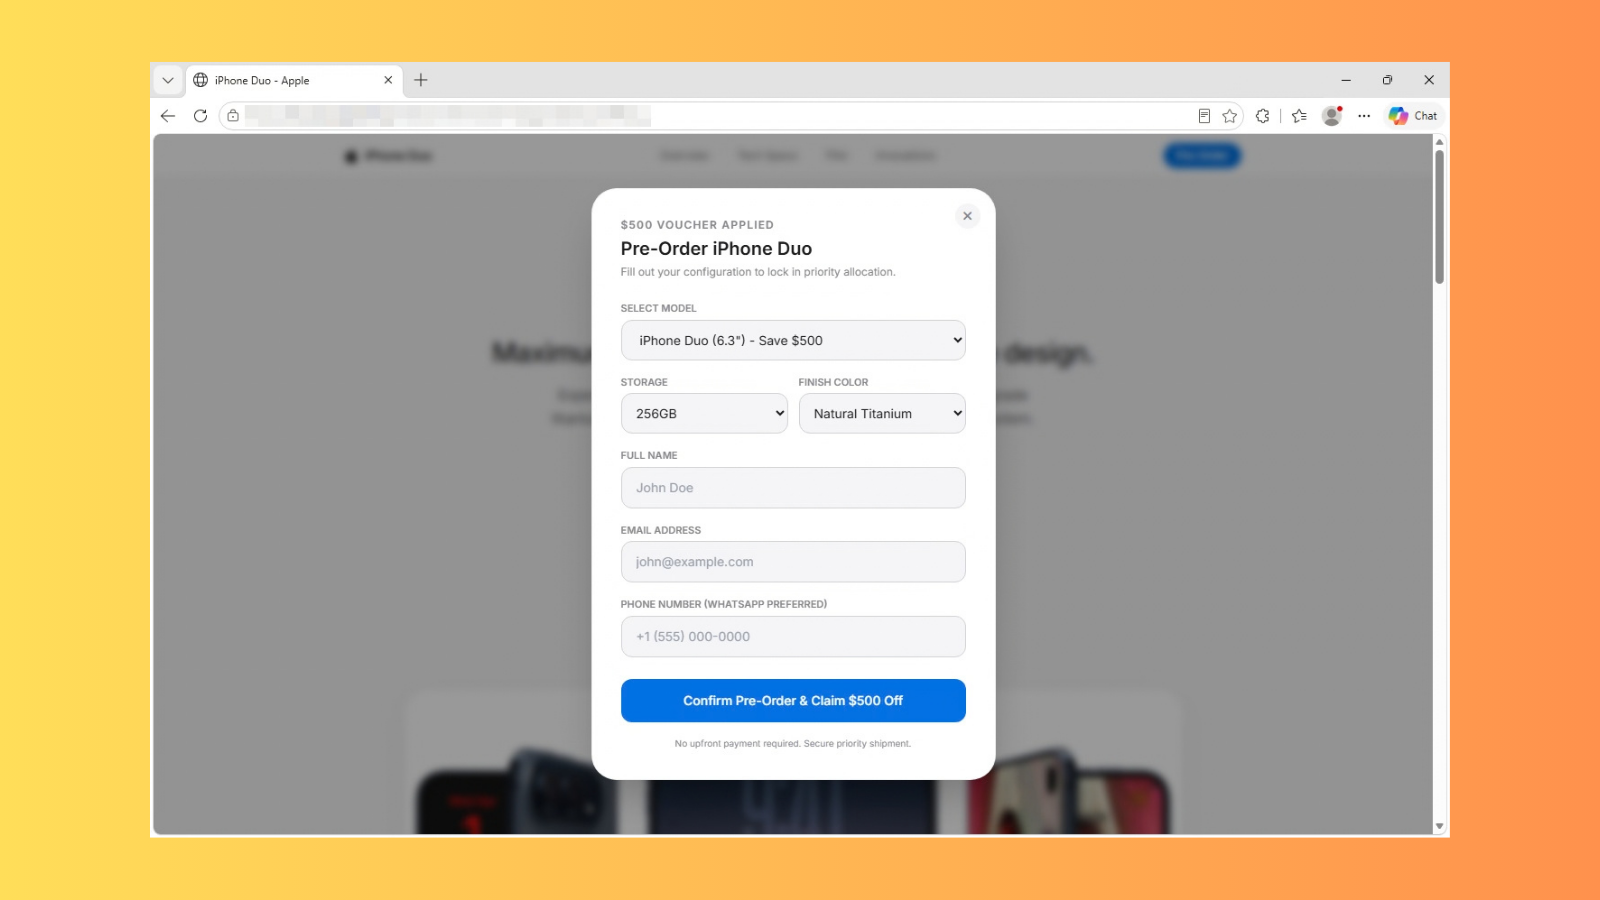
Apple’ın resmi ön sipariş sürecini henüz başlatmadığı katlanabilir modeli iPhone Duo için dolandırıcılar harekete geçti. Siber güvenlik şirketi Malwarebytes araştırmacılarının yayınladığı rapora göre, sahte ön sipariş siteleri üzerinden "DarkSword" adı verilen tehlikeli bir saldırı zinciri devreye sokuldu. Resmî siteden farksız görünen ancak sahte fırsatlar sunan bu platformlar, eski iOS sürümlerini kullanan iPhone kullanıcılarının hassas verilerini hedef alıyor.
Malwarebytes’ın teknik analizine göre, dolandırıcılar kullanıcılara 500 dolarlık özel indirim kuponu ve ücretsiz AppleCare+ garantisi vaat eden son derece gerçekçi görünen web sayfaları hazırladı. Klasik oltama (phishing) saldırılarının aksine, bu kampanyada kullanıcıların formu doldurması veya kredi kartı bilgilerini girmesi gerekmiyor. Malicious (kötü niyetli) sayfanın Safari üzerinde açılmasıyla birlikte, arka planda çalışan kodlar cihazın iOS sürümünü kontrol ediyor ve uygun olan durumlarda DarkSword açıklarından faydalanarak cihazın koruma duvarlarını aşmaya çalışıyor.
DarkSword zararlısı sisteme sızmayı başardığında ilk olarak komuta ve kontrol (C2) sunucusuyla iletişim kuruyor. Siber saldırganlar bu aşamadan sonra cihazda kayıtlı olan:
Kripto Para Cüzdanları: MetaMask, Coinbase Wallet, Trust Wallet ve Phantom gibi popüler cüzdan uygulamalarına ait verileri,
Gizli Bilgiler: Apple Notlar (Notes) içeriğini, kayıtlı parolaları ve kilitli hesap erişimlerini,
Kişisel Veriler: Mesajlar, kişilere ait iletişim bilgileri, arama geçmişi ve konum verilerini ele geçirebiliyor.
Apple, DarkSword saldırı zincirinde kullanılan güvenlik açıklarının daha önceki iOS güncellemeleriyle kapatıldığını ve güncel cihazların bu tür saldırılara karşı koruma altında olduğunu belirtti. Güvenlik uzmanları, kullanıcıların bilinmeyen kaynaklardan gelen ön sipariş ve kampanya bağlantılarına tıklamamalarını, cihazlarını en son iOS sürümüne güncellemelerini ve katlanabilir modeller dahil tüm Apple ürünleri için yalnızca resmi kanalları takip etmelerini öneriyor.