macOS sistemleri hedef alan yeni arka kapı: Cloudsyncd
Araştırmacıların yayınladığı teknik analiz raporuna göre saldırı, kullanıcıların resmi olmayan kaynaklardan indirdikleri manipüle edilmiş yükleyici dosyalarını çalıştırmasıyla başlıyor.
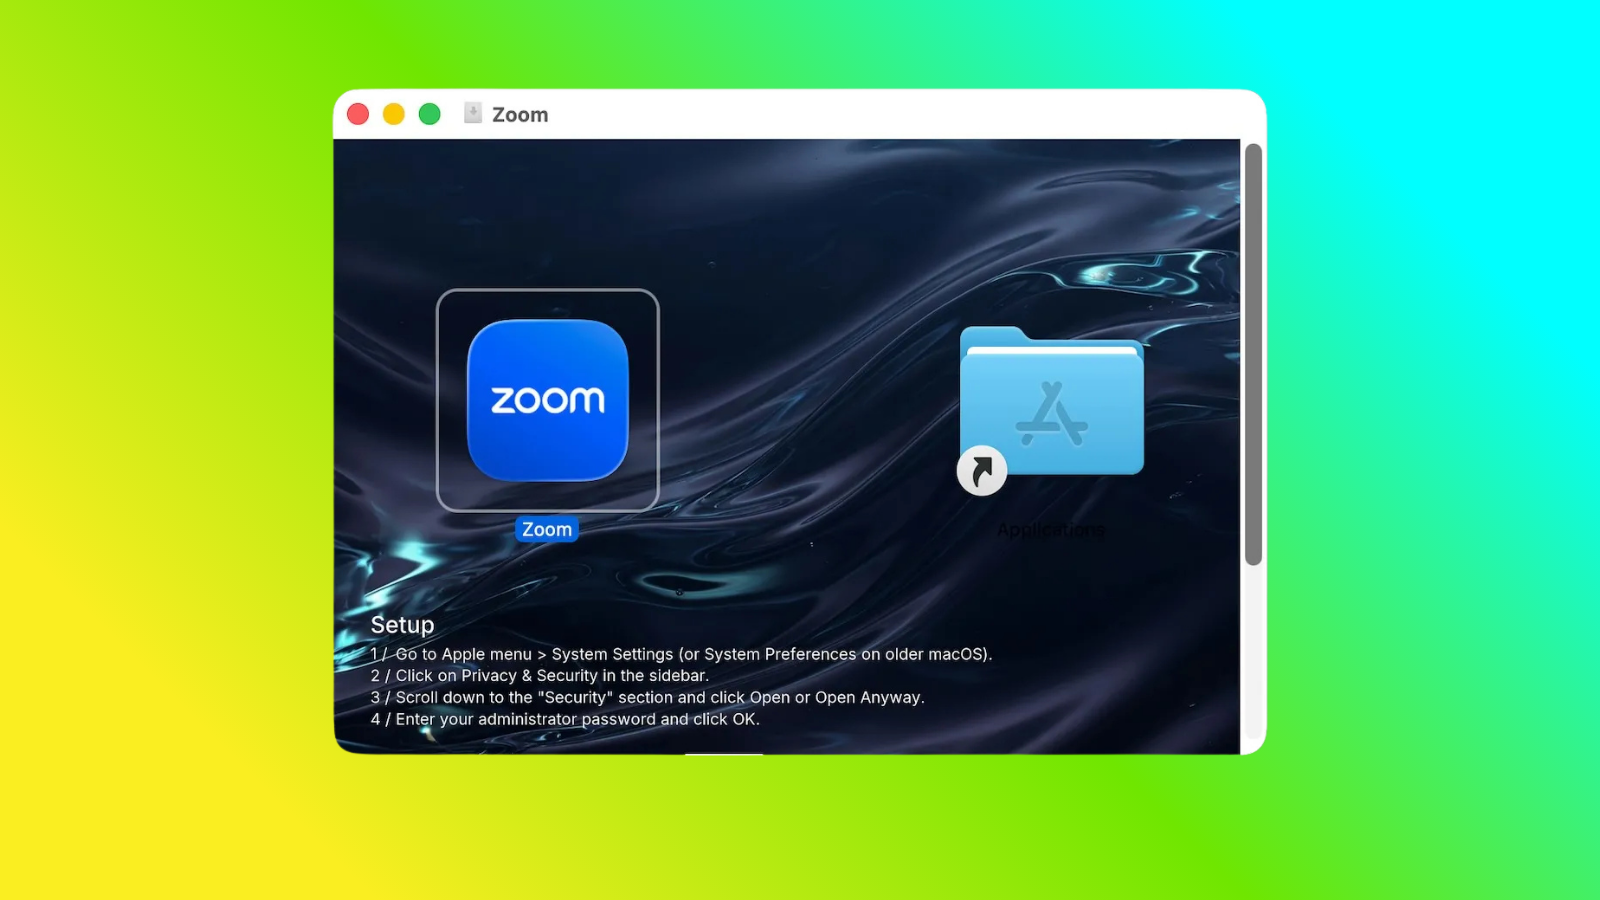
Siber güvenlik şirketi Jamf bünyesindeki tehdit araştırma ekibi (Jamf Threat Labs), macOS kullanıcılarını hedef alan yeni bir siber güvenlik tehdidini ortaya çıkardı. Popüler video konferans uygulaması Zoom'un sahte bir yükleyici dosyası (installer) içine gizlenmiş olan ve sisteme "cloudsyncd" adında bir arka kapı (backdoor) yerleştiren bu yeni zararlı yazılım, siber saldırganlara kurbanın cihazı üzerinde geniş çaplı kontrol imkânı tanıyor.
Araştırmacıların yayınladığı teknik analiz raporuna göre saldırı, kullanıcıların resmi olmayan kaynaklardan indirdikleri manipüle edilmiş yükleyici dosyalarını çalıştırmasıyla başlıyor. Kötü niyetli dosya çalıştırıldığında, şüphe çekmemek adına ekranda normal bir Zoom kurulum süreci gösterilirken, arka planda gizlice cloudsyncd zararlısı sisteme entegre ediliyor. Sisteme sızan bu arka kapı, kalıcılık (persistence) sağlamak amacıyla macOS'in başlangıç görevlerine kendini ekleyerek cihaz her açıldığında otomatik olarak devreye giriyor.
Sisteme başarıyla yerleşen cloudsyncd, uzak bir komuta ve kontrol (C2) sunucusuyla iletişim kurarak saldırganların cihaza uzaktan komut göndermesine, sistem verilerini izlemesine ve hassas dosyaları sızdırmasına olanak tanıyor. Güvenlik araştırmacıları, bu tür oltalama ve Truva atı (Trojan) saldırılarından korunmak için kullanıcıların uygulamaları yalnızca Mac App Store üzerinden veya doğrudan geliştiricinin resmi web sitesinden indirmeleri gerektiği konusunda uyarıda bulunuyor.